Equifax und Struts: Was man aus dem Hack lernen kann
Keine Zeit? Hier die Kurzversion in 30 Sekunden.
- Equifax hat am 7. September 2017 einen Einbruch öffentlich gemacht; nach Angaben von Equifax sind rund 143 Millionen Verbraucher in den USA betroffen, der Zugriff dauerte laut Equifax von Mitte Mai bis Juli.
- Als Einfallstor nannte Equifax Mitte September die Struts-Lücke CVE-2017-5638 (S2-045), für die seit Anfang März 2017 ein Patch bereitstand.
- Zunächst wurde die neuere REST-Plugin-Lücke CVE-2017-9805 vermutet, das war laut den Meldungen nicht der Fall.
- Daraus lernt man vor allem Handwerk: Bibliotheken inventarisieren, Patch-Fristen festlegen, Netze segmentieren, Zugriffe überwachen.
- Auch Datenminimierung, Verschlüsselung und schlanke Frameworks verkleinern den Schaden, wenn doch etwas durchrutscht.
Am 7. September hat Equifax öffentlich gemacht, dass Angreifer an Daten von Verbrauchern gekommen sind. Die Auskunftei spricht von rund 143 Millionen betroffenen Verbrauchern in den USA; das ist die Zahl des Unternehmens, nachprüfen kann ich sie nicht. Laut Equifax liefen die Zugriffe von Mitte Mai bis Juli. Was seitdem an Details nachgereicht wurde, hat die Aufmerksamkeit der Entwickler-Szene auf ein Framework gelenkt, das viele von uns kennen: Apache Struts.
Ich möchte hier nicht richten. Wer von außen auf einen Vorfall schaut, sieht nur Bruchstücke, und über die internen Abläufe weiß ich nichts. Mich interessiert eher, was sich aus dem öffentlich Bekannten für die eigene Arbeit ableiten lässt.
Was bekannt ist
Mitte September hat Equifax bestätigt, dass die Angreifer über eine Schwachstelle in Apache Struts hineingekommen sind, und zwar über CVE-2017-5638, in der Struts-Dokumentation als S2-045 geführt. Die Lücke steckt im Jakarta-Multipart-Parser, der Dateiuploads verarbeitet. Ein manipulierter Content-Type-Header konnte dazu führen, dass auf dem Server Code ausgeführt wird. Das ist die gefährlichste Sorte: Ein Angreifer braucht keinen Zugang, nur eine erreichbare Anwendung.
Wichtig für die Einordnung ist das Datum. Die Lücke wurde Anfang März 2017 bekannt, am 6. und 7. März standen korrigierte Versionen zur Verfügung, nämlich Struts 2.3.32 und 2.5.10.1. Zwischen dem Patch und dem Zugriff, den Equifax für Mitte Mai angibt, liegen also einige Wochen. Warum die Aktualisierung in diesem Fall nicht stattgefunden hat, wurde meines Wissens nicht abschließend erklärt, und ich werde nicht darüber spekulieren.
Dazu kam eine Verwechslung, die mich ehrlich interessiert hat. Anfang September wurde mit CVE-2017-9805 (S2-052) eine weitere Struts-Lücke bekannt, diesmal im REST-Plugin. Weil das zeitlich so nah an der Meldung von Equifax lag, wurde zunächst vermutet, genau diese neue Lücke sei der Weg gewesen. Das Struts-Projekt hat sich dazu öffentlich geäußert und im Kern gesagt, dass es um die ältere Lücke ging. Es hat außerdem daran erinnert, wie wichtig es ist, die eigenen Abhängigkeiten zu kennen und Sicherheitsupdates zügig einzuspielen. Das klingt banal, ist es aber nur im Kopf.
Das Inventar kommt zuerst
Ein Satz, der mir seitdem nicht aus dem Kopf geht: Man kann nur patchen, was man kennt. Bei Struts ist das gar nicht so selbstverständlich, wie es klingt. Das Framework taucht selten als einzige Zeile im POM auf. Es kann transitiv hereinkommen, in einem alten Modul stecken, das seit Jahren niemand mehr anfasst, oder in einer Anwendung, die ein anderes Team betreibt.
Praktisch heißt das, eine Liste zu führen: Welche Anwendung nutzt welche Bibliothek in welcher Version? Für Maven-Projekte ist der Anfang schnell gemacht.
mvn dependency:tree -Dincludes=org.apache.strutsDas zeigt für ein einzelnes Projekt, ob und in welcher Version Struts im Baum steckt. Für viele Projekte braucht es etwas Systematischeres, etwa einen regelmäßigen Lauf mit einem Prüfwerkzeug, das Abhängigkeiten gegen Datenbanken bekannter Schwachstellen abgleicht. Ich hatte im letzten Jahr einmal geschrieben, wie das mit dem OWASP-Werkzeug aussieht. Was ich damals unterschätzt habe: Ein Bericht, den niemand liest, ist wertlos. Entscheidend ist, dass jemand zuständig ist und dass es eine Frist gibt.
Patch-Fristen sind eine Entscheidung
Wie schnell muss eine Lücke geschlossen sein? Eine allgemeingültige Zahl gibt es nicht, aber ich halte es für falsch, es offen zu lassen. Eine Lücke mit Remote-Code-Execution in einer aus dem Internet erreichbaren Anwendung ist eine andere Liga als eine Schwachstelle in einem internen Hilfswerkzeug. Wer das vorher festlegt, muss im Ernstfall nicht diskutieren, sondern kann handeln.
Das verlangt allerdings Voraussetzungen. Ein Update, das man nur mit zwei Wochen Testaufwand und einem Wochenendeinsatz ausrollen kann, wird nicht eingespielt, wenn es eilt. Automatisierte Tests und eine Build-Pipeline, die man ohne Zittern anstoßen kann, sind deshalb nicht nur Komfort. Sie sind eine Sicherheitsmaßnahme. Bei Struts kommt hinzu, dass ein Wechsel auf eine Patch-Version meist weniger heikel ist als ein großer Versionssprung, und genau dafür muss man früh genug auf einer wartbaren Linie sein.
Wenn doch etwas durchrutscht
Selbst bei guter Disziplin wird irgendwann eine Lücke offen sein, während jemand sie ausnutzt. Dann zählt, wie weit ein Angreifer kommt. Hier greift der Gedanke der gestaffelten Verteidigung (Defense in Depth), der älter ist als alle diese Frameworks:
- Segmentierung. Ein Webserver sollte nicht ohne Weiteres jede Datenbank im Haus erreichen. Wer auf der ersten Maschine landet, soll nicht automatisch überall landen.
- Minimale Rechte. Der Anwendungsprozess braucht nur das, was er für seine Aufgabe braucht, nicht mehr. Das gilt für Betriebssystembenutzer genauso wie für Datenbankkonten.
- Monitoring. Ungewöhnlich große Datenabflüsse, seltsame Abfragemuster, Prozesse, die es nicht geben dürfte: Das alles lässt sich erkennen, aber nur, wenn jemand vorher festgelegt hat, wie „normal“ aussieht. Ein Zeitraum von einigen Wochen oder Monaten, in dem unbemerkt Daten abfließen, ist für mich das Alarmierendste an der ganzen Geschichte, auch ohne Kenntnis der Details.
- Verschlüsselung. Daten im Ruhezustand zu verschlüsseln hilft nur, wenn der Schlüssel nicht neben den Daten liegt. Trotzdem ist es eine Hürde mehr.
Dazu gehört ein Gedanke, der oft zu kurz kommt: Datenminimierung. Was ich nicht speichere, kann nicht abfließen. Jedes Feld in einer Tabelle ist eine Verpflichtung, auch noch in fünf Jahren. Bei sensiblen Daten lohnt es sich zu fragen, ob man sie wirklich in dieser Form und so lange braucht.
Schlanke Frameworks, kleinere Angriffsfläche
Der letzte Punkt ist unbequemer. Struts 2 ist ein Framework mit viel Mechanik: Ausdruckssprache, Interceptoren, Plugins, Upload-Unterstützung. Jede dieser Funktionen vergrößert die Fläche, an der etwas schiefgehen kann. Die Lücke S2-045 steckte im Verarbeiten von Uploads und löste sich im Zusammenspiel mit der Auswertung von Ausdrücken aus, so wie bei einigen früheren Struts-Lücken auch.
Daraus folgt nicht, dass man Struts verteufeln müsste. Es folgt eher: Wer ein Framework einsetzt, sollte wissen, welche seiner Funktionen er tatsächlich nutzt, und alles abschalten oder weglassen, was nicht gebraucht wird. Ein Plugin, das ich nicht verwende, muss ich auch nicht patchen. Und bei neuen Projekten lohnt die Frage, ob ein kleineres, schlankeres Werkzeug die Aufgabe nicht genauso gut erledigt. Das ist keine Garantie, aber weniger Code heißt in der Regel weniger Fehler.
Was ich mitnehme
Der Vorfall ist für mich weniger eine Geschichte über eine einzelne Lücke als über Routine. Wissen, was im Einsatz ist. Eine Frist haben, die wirklich gilt. Die Wirkung begrenzen, falls es doch passiert. Keine dieser Maßnahmen ist neu, und keine ist spektakulär. Aber sie funktionieren nur, wenn man sie nicht erst nach einer Schlagzeile einführt.
Ich habe nach dem Lesen der Meldungen die Projekte durchgesehen, in denen ich beteiligt bin, und nachgeschaut, wo überall Struts oder ähnliche Frameworks im Baum auftauchen. Dass nichts Dramatisches dabei war, war eher Erleichterung als Erkenntnis. Ob ich es auch ohne diesen Anlass getan hätte, weiß ich nicht so genau.
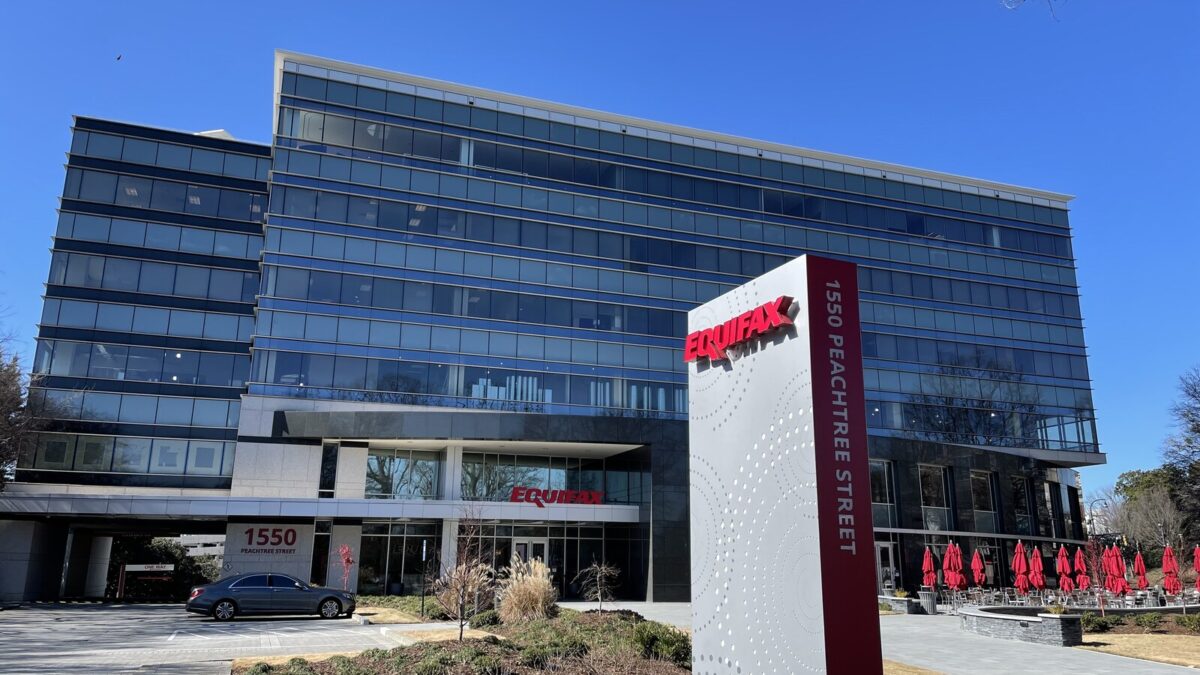
Beitragsbild: Foto Equifax-Zentrale Atlanta von Tyler Lahti, CC BY-SA 4.0 (via Wikimedia Commons; zugeschnitten auf 16:9). Equifax ist eine Marke der Equifax Inc.

Christian Ackermann
Softwareentwickler (C++, C, Java, C#) aus der Oberpfalz, bloggt seit 2001 über Linux, Technik und Kochen.