C++23 ist fertig – was kommt davon in der Praxis an?
C++23 ist technisch abgeschlossen. Ein Blick auf expected, println, Module und Ranges und darauf, was die Compiler heute schon können.
C++23 ist technisch abgeschlossen. Ein Blick auf expected, println, Module und Ranges und darauf, was die Compiler heute schon können.
Oracle GraalVM for JDK 17 ist kostenlos auch in Produktion nutzbar. Was Native Images bringen, was sie kosten und wann die JVM mit JIT besser bleibt.
Ein Bestandsprojekt auf Spring Boot 3: Weg über 2.7 und Java 17, javax zu jakarta, Spring Security 6, Hibernate 6 und die kleinen Stolpersteine.
Spring-Controller, JPA-Entities, Tests und Regex: Was ChatGPT bei Java-Aufgaben taugt, wo es APIs erfindet und worauf man bei Datenschutz und Lizenzen achten sollte.

Woher kommt Sushi wirklich? Ein kurzer Blick auf die Geschichte, die nicht in Japan beginnt.
Die NSA rät von C und C++ ab, Stroustrup widerspricht. Was speichersicher heißt, was modernes C++ schon leistet und was das für Bestandscode bedeutet.
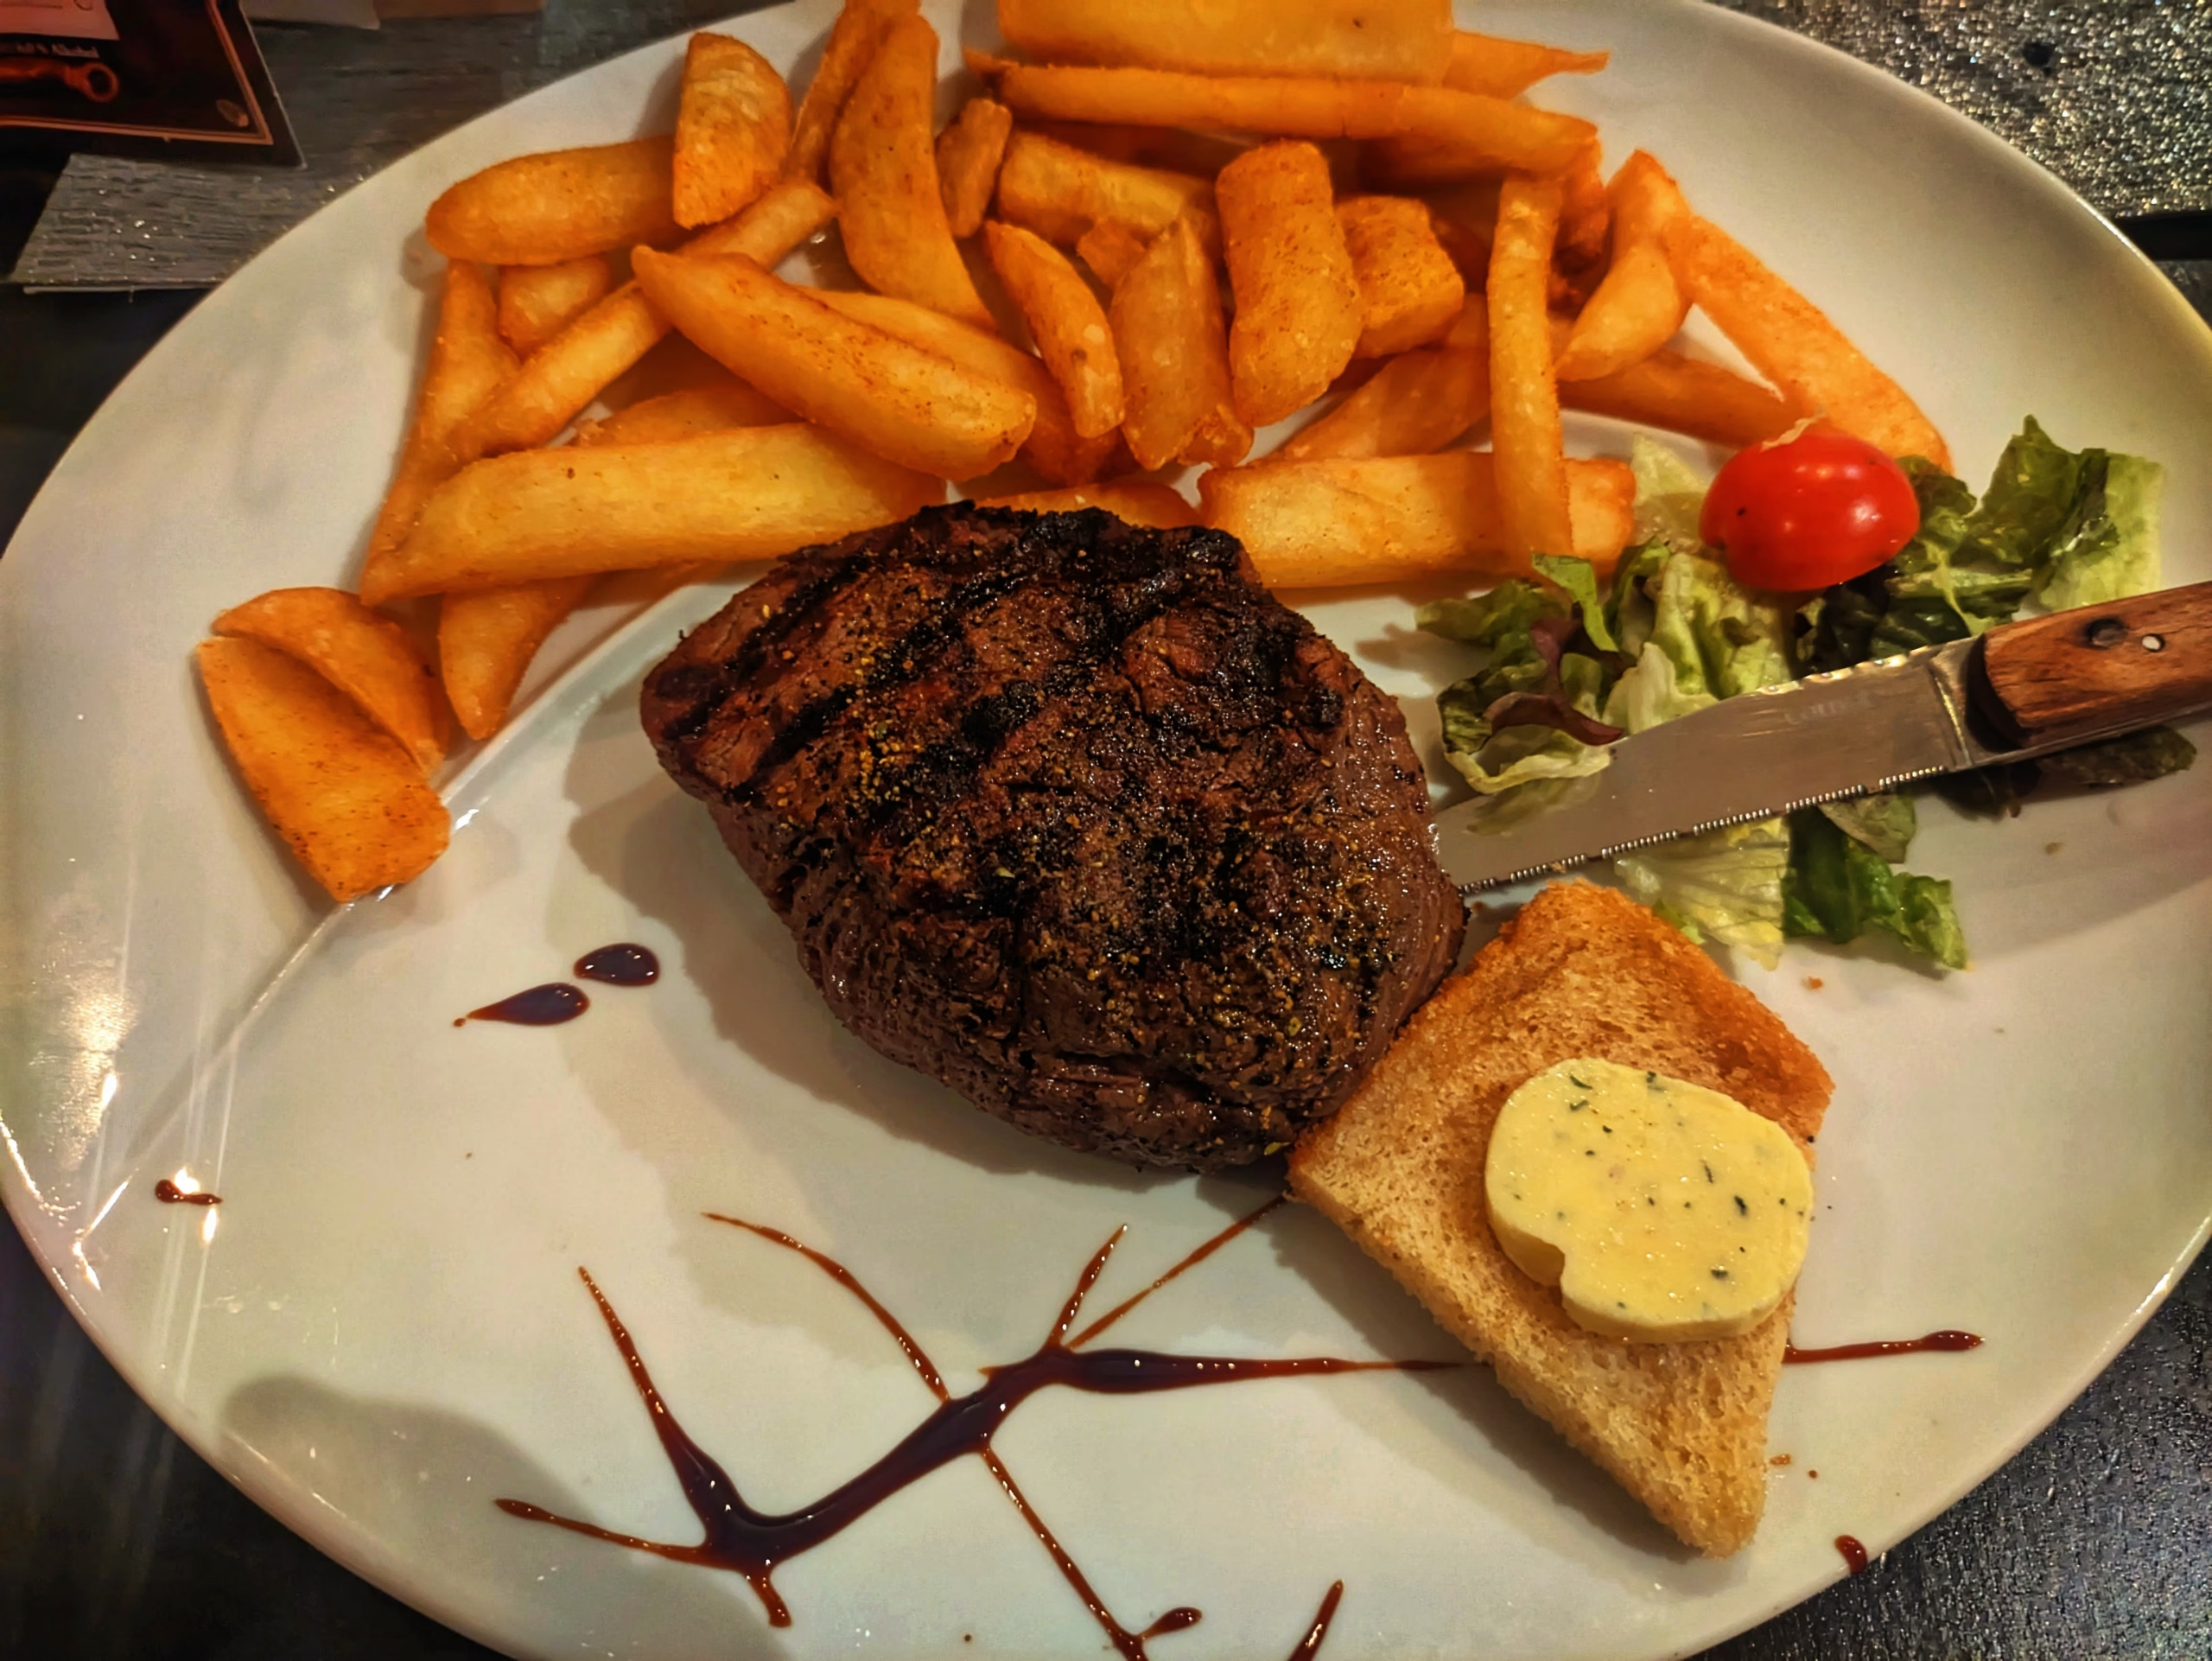
Angus Steakhaus in Sorghof (Vilseck): sehr gute Steaks, gute Beilagen, etwas in die Jahre gekommenes Ambiente.
Hinweis: Stand Januar 2023. Welche Spiele wir gerade spielen, ändert sich ständig, und Preise oder Angebote können inzwischen anders aussehen. Was bei uns gerade läuft Wenn wir abends zusammenkommen, geht es selten um Bestenlisten oder Ranglisten. Wir wollen lachen, uns gegenseitig ärgern und hinterher noch eine Weile über das Gespielte reden. Deshalb landen bei uns […]

Sonnenuntergang über dem Pichlberg: ein Abendspaziergang mit Farben am Himmel und gefühlten 20 Grad.
Spring Boot 3.0 und Spring 6 setzen Java 17 und Jakarta EE voraus. Was sich ändert, was neu ist und wie eine Migration in Etappen gelingt.

Winterwonderland in Pressath: Spaziergang mit den Hunden durch den verschneiten Wald an der Winterleite.
Java 19 bringt virtuelle Threads aus Project Loom als Preview. Was sie leisten, wo sie haken und was sonst im Release steckt.
Rust verspricht Speichersicherheit ohne Garbage Collector. Was Ownership bringt, was es kostet und wo Rust neben C++ sinnvoll ist.
Eine Signatur aus lauter Nullen galt in Java 15 bis 18 als gültig. Was bei CVE-2022-21449 schiefging, wer betroffen war und welche Lehren ich daraus ziehe.
Ein Exploit ohne Erklärung, mehrere CVEs im Durcheinander und ein Name, der an Log4Shell erinnert. Was bei Spring4Shell wirklich passiert ist und wie man die Schwere einordnet.