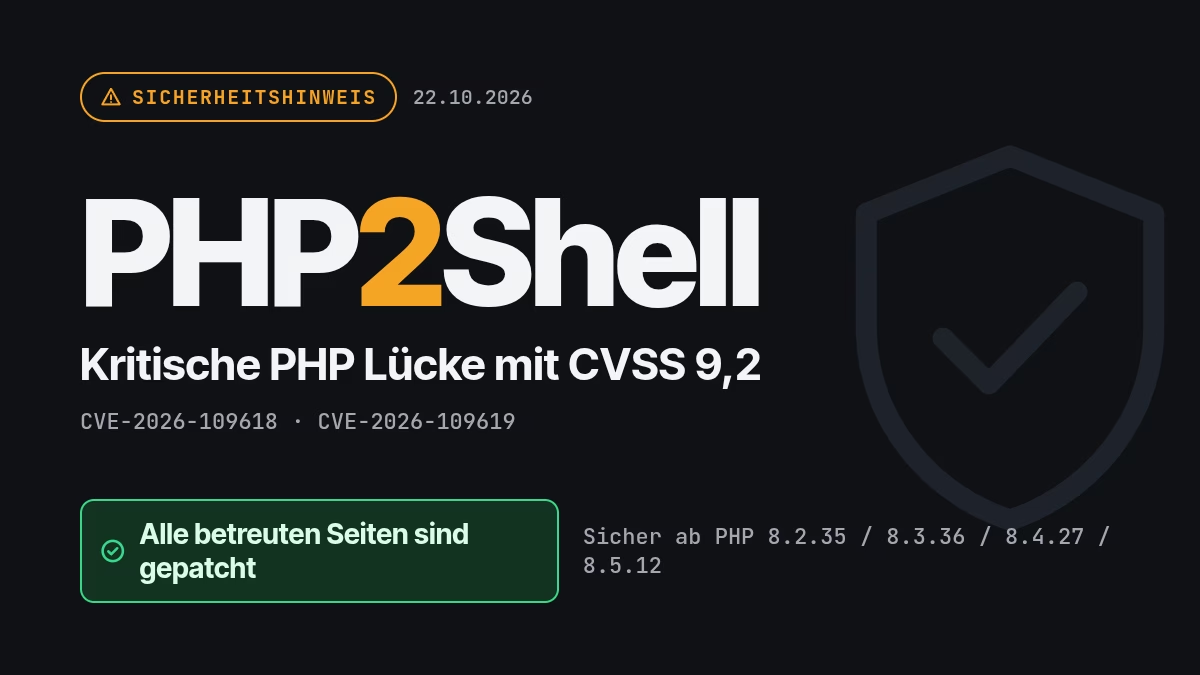
Apache mit HTTP/2 am Laufen? In mod_http2 steckt eine kritische Lücke (CVE-2026-119618). Also auf 2.4.71 gehen oder HTTP/2 erst mal abschalten. Gefunden hat sie unter anderem ein KI-Scanner von Anthropic. Quelle: heise online
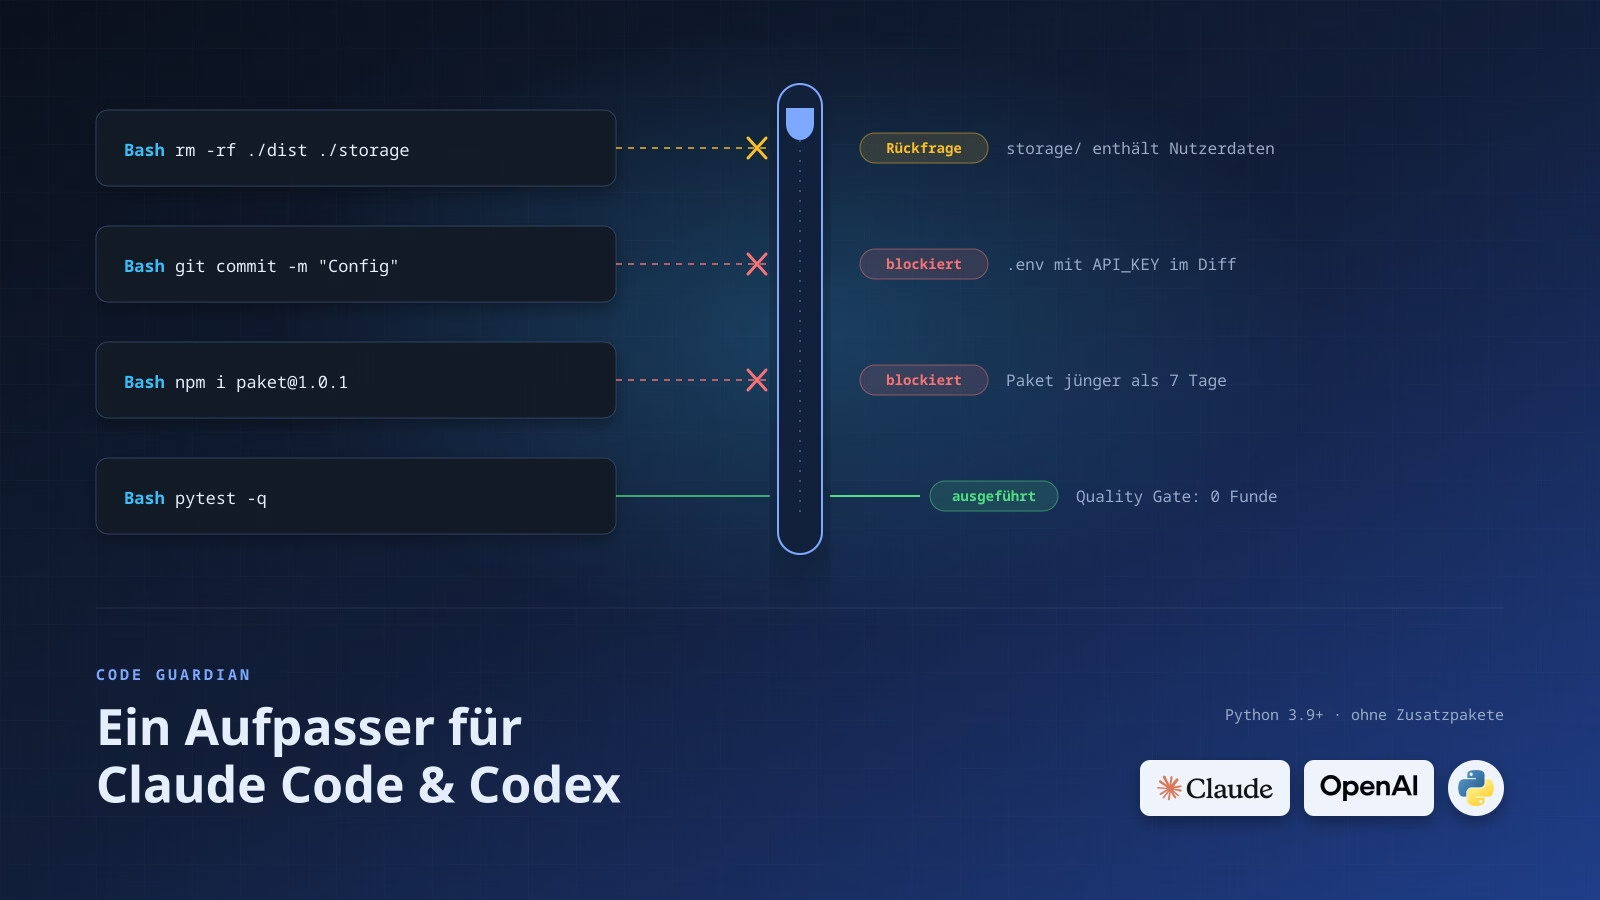
Code Guardian von Provimedia klinkt sich in Claude Code und Codex ein und hält Löschbefehle, Geheimnisse im Commit, Deploys und Migrationen an, bevor etwas schiefgeht. Was das Paket kann und was es kostet.
Patchday mit 1.235 Lücken. Wirklich wichtig ist aber nur eine: CVE-2026-124194 in Outlook wird schon ausgenutzt. Eine präparierte Nachrichtendatei reicht und der NTLM-Hash ist weg. Heute updaten, nicht erst am Wochenende. Quelle: BleepingComputer
Unsere Ölheizung braucht gut 2.300 bis 2.500 Liter im Jahr, und die Rohre im Keller kamen mir immer ziemlich heiß vor. Also stand ich an einem Samstagabend mit Handy und Bedienungsanleitung vor dem Kessel. Vorweg: Kaputt ist nichts, und viel spare ich am Ende auch nicht. Interessant war es trotzdem. Vorab kurz die Idee dahinter. […]
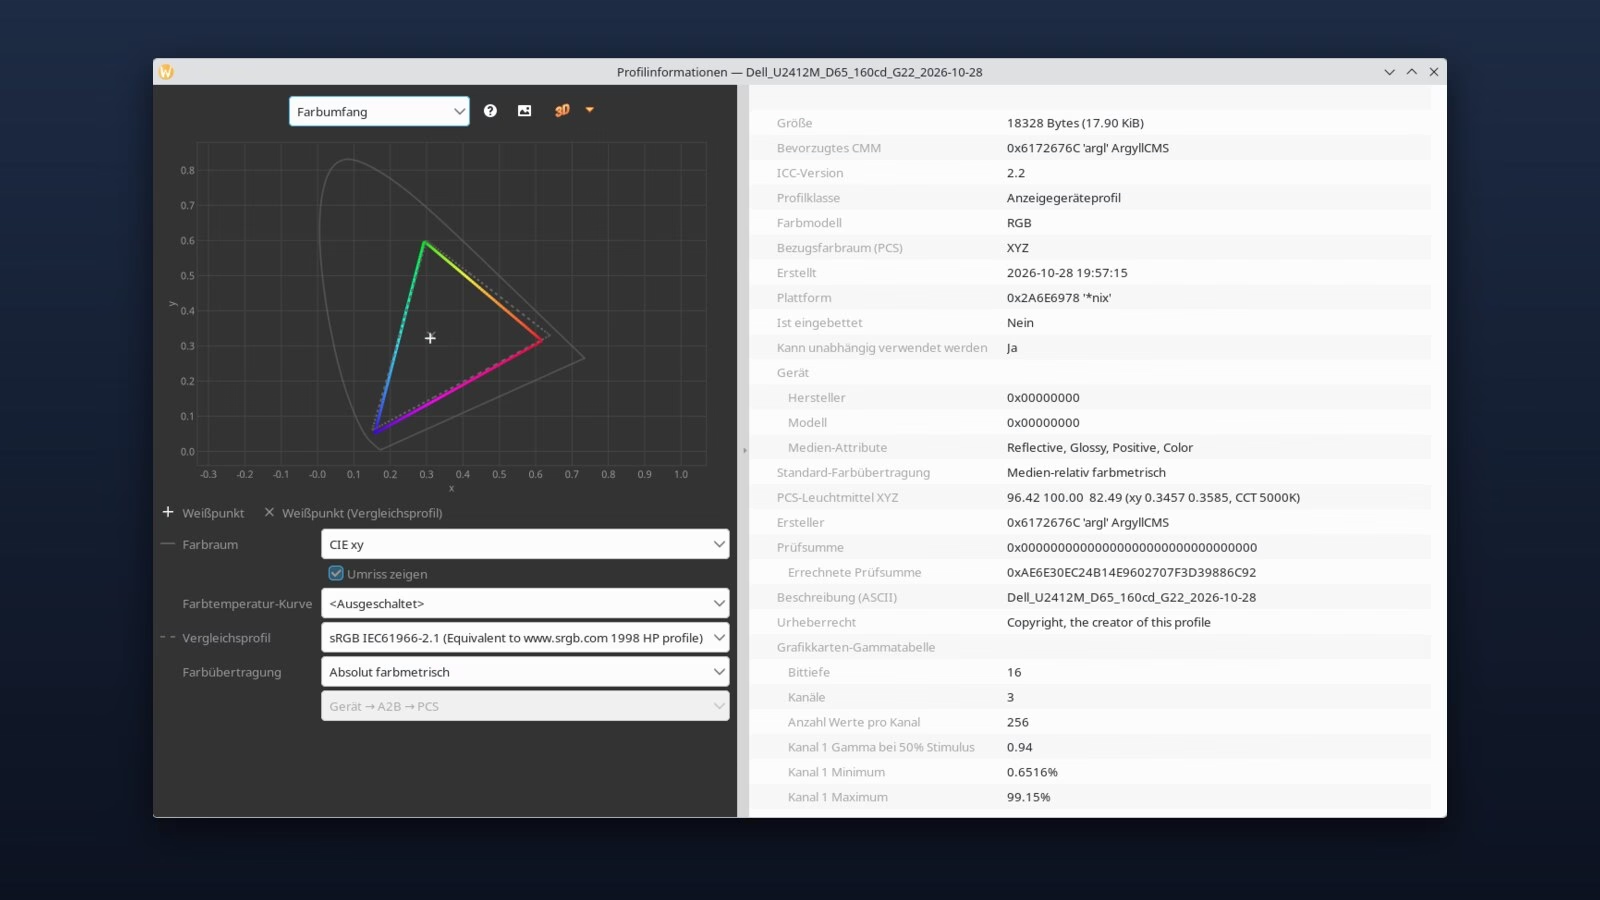
Den Spyder5 Pro hab ich unter Linux wieder ausgegraben: Wie ich drei Monitore mit ArgyllCMS, DisplayCAL und ddcutil kalibriert und die Profile in KDE Plasma eingetragen habe.
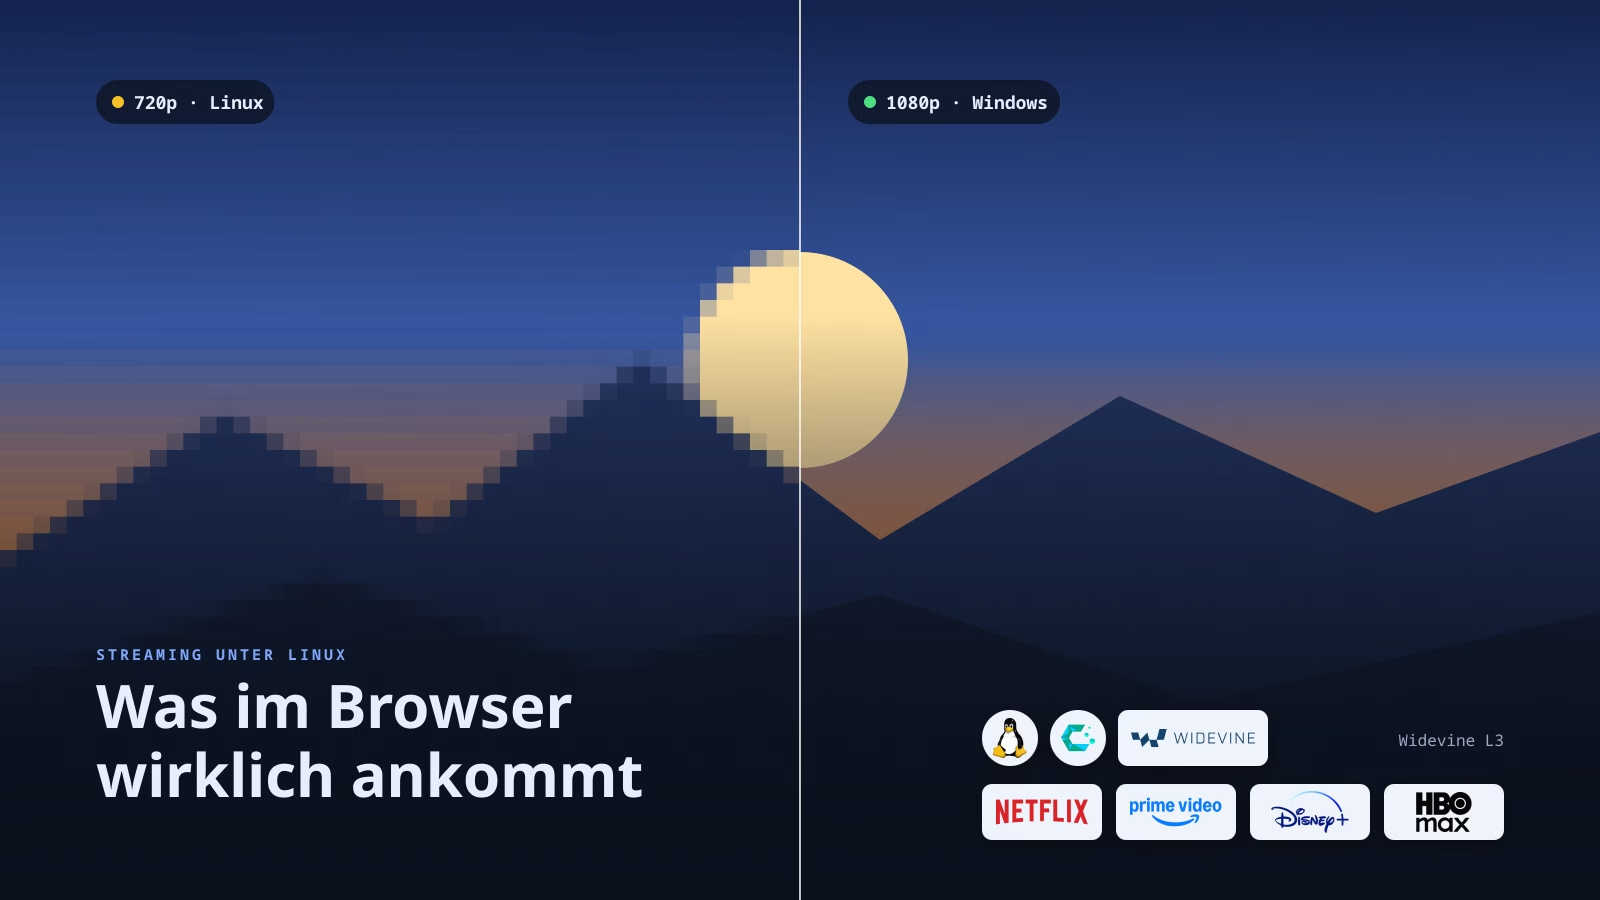
Netflix, Prime Video, Disney+ und HBO Max liefern unter Linux im Browser oft nur 720p oder weniger. Warum das am Kopierschutz liegt und welche Wege es zu Full HD gibt.
Neu hier: Randnotizen. Für alles, was keinen ganzen Blogbeitrag braucht – Fundstücke, kurze Gedanken, kleine News. Ein bisschen wie Twitter früher, nur ohne Algorithmus. Gefällt dir was, lass einen Stern da.
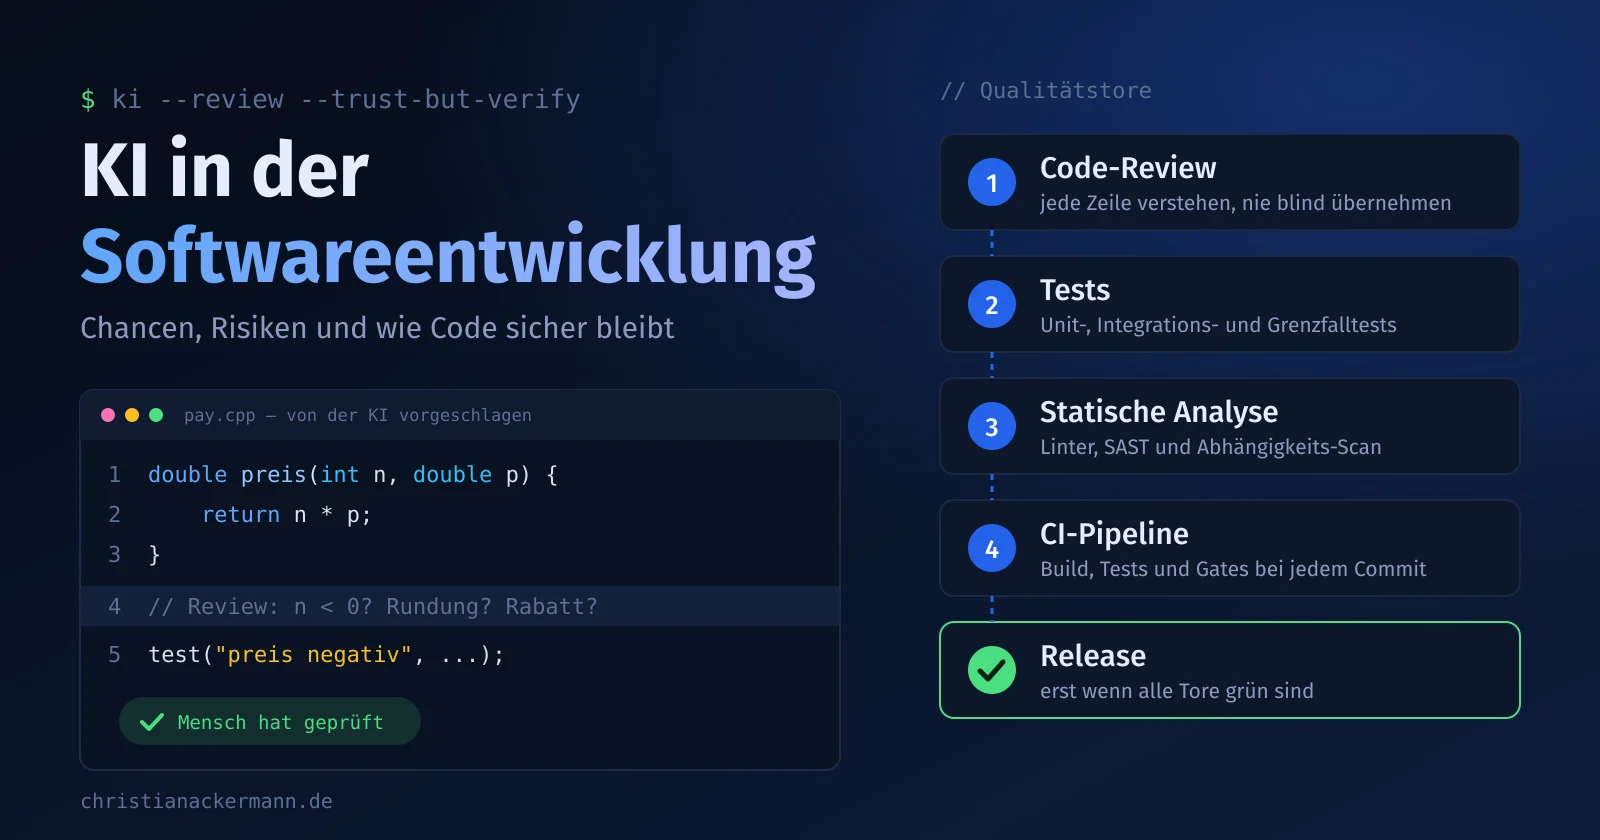
Was KI in der Softwareentwicklung heute schon kann, wo sie scheitert, welche Risiken drohen und wie ihr generierten Code mit Review, Tests, Analyse und Pipeline absichert.
Erst ein gekaperter Maintainer-Account, dann ein Wurm, der Zugangsdaten stiehlt und sich über npm weiterverbreitet. Was passiert ist und was daraus folgt.
Jakarta EE 11 ist da: mit Jakarta Data als Repository-Standard, virtuellen Threads in der Concurrency-Spezifikation und besserer Unterstützung für Records.